
269 읽음
KAIST, 가짜 기지국 탐지 검증 플랫폼 데빌레이 개발
 디지털투데이
 0
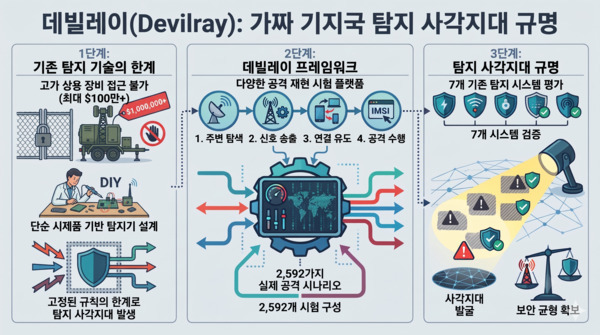
KAIST는 김용대 전기및전자공학부 교수 연구팀이 국가보안기술연구소, 경희대학교, 미국 플로리다대학교, 케이프와 공동으로 가짜 기지국 탐지 기술을 검증하는 플랫폼 '데빌레이'를 개발했다고 4일 밝혔다.
가짜 기지국은 정상 이동통신 기지국처럼 신호를 보내 주변 스마트폰의 연결을 유도한다. 악용되면 스마트폰 식별 정보 수집과 위치 추적, 통신 방해 등의 문제가 발생할 수 있다. 최근에는 차량에 가짜 기지국을 싣고 이동하며 금융기관이나 배송업체를 사칭한 피싱 문자를 발송하는 'SMS 블래스터' 범죄도 발생하고 있다.
기존 가짜 기지국 탐지 연구는 실제 장비를 확보하기 어렵다는 한계가 있었다. 상용 장비는 가격이 비싸고 구매와 운용에도 제약이 있었다. 공격자가 통신 메시지와 절차를 변경하면 기존 탐지 기술이 공격을 놓칠 가능성도 있다.
연구팀은 실제 상용 가짜 기지국의 동작과 기존 연구, 국제 이동통신 표준인 3GPP 규격을 분석했다. 이를 바탕으로 가짜 기지국 동작을 통신망 탐색, 신호 송출, 스마트폰 연결 유도, 공격 수행 등 4단계로 구분했다.
이어 공격자가 변경할 수 있는 동작을 7개 핵심 요소로 정리하고, 실제 통신 절차에서 함께 사용할 수 없는 조합을 제외하는 21개 규칙을 적용했다. 그 결과 총 2592개의 서로 다른 동작 구성을 구현했다. 연구팀은 모든 구성을 실제 스마트폰과 연결해 통신 절차가 정상적으로 수행되는지 검증했다.데빌레이를 활용해 기존 가짜 기지국 탐지 시스템 7종을 평가한 결과, 각 시스템이 최소 192개의 동작 구성을 탐지하지 못하는 것으로 나타났다.
특정 통신 메시지를 공격의 단서로 활용하는 탐지 시스템은 공격자가 다른 절차를 사용하면 이를 잡아내지 못했다. 공격 동작이 정상 통신망과 유사해 구별하기 어려운 사례도 확인됐다. 머신러닝 기반 탐지 시스템에 기존에 놓쳤던 공격을 추가로 학습시키자 탐지율은 높아졌지만, 정상 통신을 공격으로 잘못 판단하는 오탐도 증가했다는 게 KAIST의 설명이다. .
연구팀은 전자프런티어재단(EFF)의 가짜 기지국 탐지 도구 '레이헌터(Rayhunter)'가 놓치는 공격 사례를 EFF에 제공했다. 세계이동통신사업자협회(GSMA)의 사기 방지 및 보안 워킹그룹 회의에서도 연구 결과를 소개했다.
김용대 KAIST 교수는 "데빌레이의 목적은 기존 탐지기를 무력화하는 것이 아니라 공격자가 선택할 수 있는 다양한 행동을 방어자에게도 제공해 공격과 방어가 함께 발전할 수 있는 연구 기반을 만드는 것"이라고 말했다.
이번 연구 결과는 국제 정보보안 학술대회 'ACSAC 2026'에 채택됐다. 오는 12월 7일부터 11일까지 미국 로스앤젤레스에서 열리는 학회에서 발표된다.